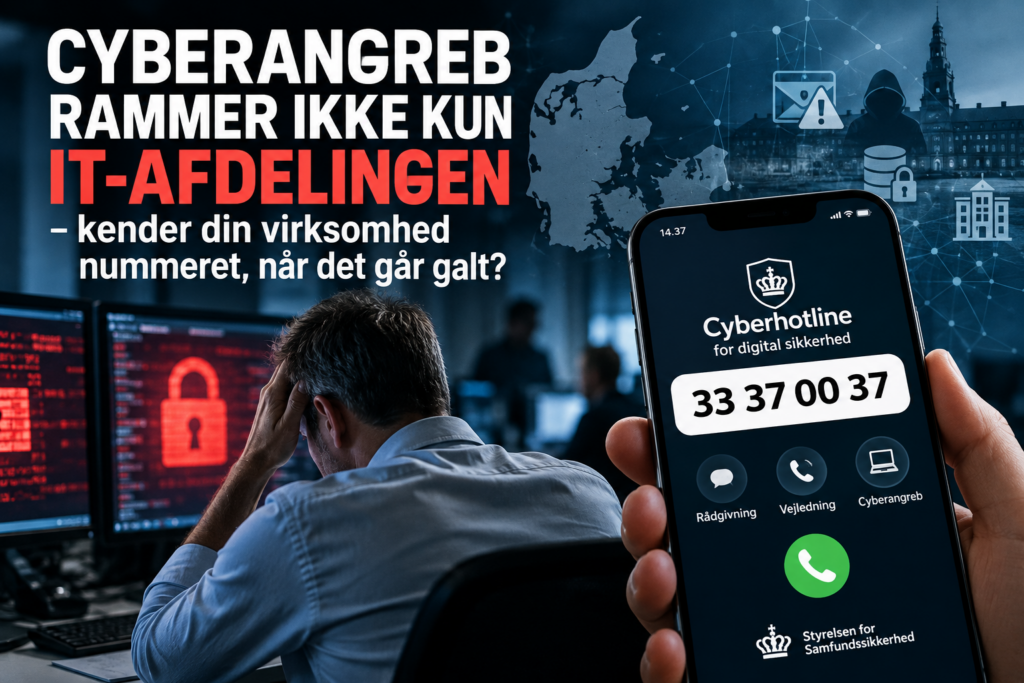
Cyberangreb, digital svindel, ransomware og cyberspionage er blevet en del af det danske trusselsbillede. Alligevel er der sandsynligvis mange virksomheder, hvor medarbejdere og ledelse ikke ved, hvem de skal kontakte, hvis noget pludselig ser forkert ud. Danmark har faktisk en offentlig Cyberhotline. Nummeret burde hænge langt flere steder end i IT-afdelingen.
Der findes et telefonnummer, som langt flere danske virksomheder burde kende:
33 37 00 37.
Det er nummeret til Cyberhotline for digital sikkerhed under Styrelsen for Samfundssikkerhed.
Hotlinen rådgiver både borgere og virksomheder om forebyggelse og håndtering af digital svindel og cyberangreb. Virksomheder kan blandt andet få vejledning om, hvordan de skal reagere, hvis de bliver udsat for et cyberangreb, og hvem de efterfølgende bør kontakte.
Det lyder måske banalt.
Men netop dét er pointen.
For når et cyberangreb rammer, er det sjældent tidspunktet til at begynde at google sig frem til, hvem man skal ringe til.
Cyberberedskab handler også om mennesker
Der er gennem mange år investeret enorme beløb i firewalls, antivirus, backups, adgangskontrol og andre tekniske sikkerhedsforanstaltninger.
Alt sammen nødvendigt.
Men den første indikation på et angreb kan lige så godt komme fra en medarbejder.
- En mærkelig mail.
- En computer, der pludselig opfører sig anderledes.
- En leverandør, der beder om ændrede betalingsoplysninger.
- En mistænkelig login-anmodning.
- Et system, der pludselig ikke virker.
- Eller en medarbejder, der opdager, at vedkommende måske har klikket på noget, man ikke skulle have klikket på.
Sikkerdigital understreger eksempelvis, at man ved mistænkelige mails eller SMS’er ikke skal klikke på links eller svare på beskeden. Har man indtastet oplysninger, downloadet noget eller godkendt med MitID, anbefales det at kontakte Cyberhotlinen for yderligere vejledning.
Derfor er cybersikkerhed ikke alene et teknisk spørgsmål.
Det er et spørgsmål om organisation.
Ved medarbejderen, hvad han eller hun skal gøre?
Det burde være et simpelt kontrolspørgsmål til enhver direktion og bestyrelse:
Hvis en medarbejder klokken 14.37 opdager noget mistænkeligt på sin computer – ved medarbejderen så præcis, hvad vedkommende skal gøre?
- Hvem skal kontaktes internt?
- Skal computeren slukkes?
- Skal netværksforbindelsen afbrydes?
- Hvem kontakter virksomhedens IT-leverandør?
- Hvem vurderer, om myndighederne skal involveres?
- Hvem informerer ledelsen?
- Og hvem har ansvaret for kommunikationen, hvis virksomhedens drift bliver påvirket?
Hvis svarene først skal findes, når angrebet er sket, er beredskabet ikke godt nok.
De første minutter kan være afgørende
Sikkerdigital understreger, at når en virksomhed udsættes for et cyberangreb, handler det både om at minimere skaden, stoppe angrebet og sikre relevante beviser.
Myndighederne anbefaler desuden virksomheder at anmelde cyberangreb til politiet. En hurtig anmeldelse kan være væsentlig, fordi digitale spor kan blive overskrevet eller slettet.
Er angriberne fortsat aktive i virksomhedens netværk, anbefales det blandt andet at afbryde forbindelsen til internettet og virksomhedens netværk, men lade computeren stå tændt for bedre at bevare mulige spor. Samtidig bør virksomheden søge assistance hos sin IT-afdeling eller et IT-sikkerhedsfirma.
Det illustrerer ganske godt, hvorfor improvisation er en dårlig beredskabsplan.
Medarbejderne skal kende proceduren før hændelsen.
Fra cyberkriminalitet til national sikkerhed
Det er samtidig nødvendigt at forstå cybersikkerhed i en større sammenhæng.
Virksomheder opererer ikke længere i et sikkerhedspolitisk vakuum.
Leverandørkæder, kritisk infrastruktur, forsvarsindustri, transport, energi, telekommunikation og offentlig administration hænger digitalt sammen på kryds og tværs.
Et cyberangreb behøver derfor ikke kun handle om at stjæle penge.
Det kan handle om information.
- Om produktionsdata.
- Om medarbejdere.
- Om leverandørrelationer.
- Om teknologi.
- Om adgang til andre organisationer.
Og i sidste ende om samfundets evne til at fungere under pres.
Derfor bør cybersikkerhed også ses som en del af arbejdet med dansk robusthed og totalberedskab.
Bestyrelsen kan ikke outsource ansvaret
Mange virksomheder har outsourcet store dele af deres IT-drift.
Det kan være både fornuftigt og nødvendigt.
Men man kan outsource driften – ikke ledelsesansvaret.
Sikkerdigital peger selv på en række trusler mod virksomheder, blandt andet ransomware, phishing, CEO-fraud, DDoS-angreb, fakturabedrageri, cyberspionage og brandmisbrug. Samtidig stiller NIS2 krav til en række virksomheder og myndigheder om forebyggelse og håndtering af cybertrusler.
Det gør cyberberedskab til et ledelsesområde.
Bestyrelsen bør derfor som minimum vide, om virksomheden har en nødplan, hvem der træffer beslutninger under et angreb, hvordan virksomheden kommunikerer, og hvilke eksterne aktører der skal kontaktes.
Skriv nummeret ned
Cyberhotlinen har åbent på hverdage klokken 8-20 og i weekender og på helligdage klokken 10-16. Uden for disse tidsrum hjælper hotlinen alene med spærring af MitID.
Det betyder naturligvis ikke, at Cyberhotlinen erstatter virksomhedens eget beredskab, professionelle cybersikkerhedsleverandører, politiet eller andre relevante myndigheder.
Men den giver virksomheder og medarbejdere et sted at henvende sig for råd og vejledning.
Og derfor er der en meget konkret ting, danske virksomheder kan gøre allerede i morgen:
Sørg for, at medarbejderne ved, hvad de skal gøre, hvis de opdager noget mistænkeligt.
Sørg for, at kontaktoplysningerne til virksomhedens interne beredskab er kendte.
Sørg for, at IT-leverandørens akutnummer findes uden for IT-systemet.
Og skriv eventuelt også:
Cyberhotline for digital sikkerhed: 33 37 00 37.
For cyberberedskab begynder ikke, når angrebet kommer.
Det begynder med at vide, hvad man gør, før det sker.