Tre ukrainske angreb på russiske datacentre har udløst et dramatisk fald i automatiseret internettrafik. På sociale medier bliver det udlagt som bevis for, at Ruslands digitale troldehær er blevet sat ud af spillet. Men hvad viser tallene egentlig? Og kan angrebene give efterretningstjenesterne en hidtil uset mulighed for at dokumentere den russiske hybridkrig mod Europas demokratier?
Tre angreb på tre dage
Den 8., 9. og 11. oktober ramte ukrainske droner tre store datacentre tilhørende den russiske teknologigigant Yandex. Først blev anlægget i Sasovo ramt, derefter et stort datacenter i Kaluga-regionen og endelig et anlæg i Vladimir-regionen.
Yandex betegnes ofte som Ruslands svar på Google, men virksomheden er langt mere end en søgemaskine. Den leverer cloudtjenester, kunstig intelligens, digitale betalinger og infrastruktur til en betydelig del af den russiske digitale økonomi.
Angrebene har haft mærkbare konsekvenser. Flere tjenester har været utilgængelige, og virksomheder har mistet adgangen til systemer og data. Datacentret i Sasovo huser desuden to af de tre supercomputere, Yandex har anvendt til udviklingen af sin kunstige intelligens.
Ifølge Reuters er der tale om omfattende forstyrrelser af en central del af Ruslands digitale infrastruktur.
Men det er ikke alene de russiske virksomheders problemer, der nu tiltrækker sig opmærksomhed.
Det er, hvad der tilsyneladende skete på internettet umiddelbart efter angrebene.
Pludselig forsvandt næsten al den automatiserede trafik
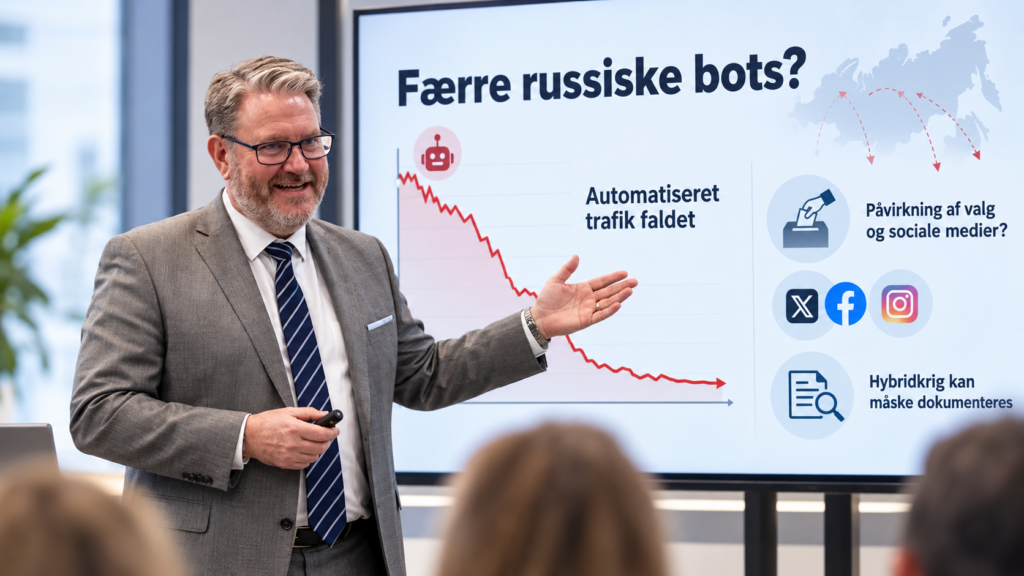
Internetvirksomheden Cloudflare registrerede et markant fald i automatiseret trafik fra Yandex’ netværk. Ifølge en analyse gengivet af Euronews faldt trafikken med omkring 94 procent sammenlignet med gennemsnittet i anden halvdel af september.
Andre opgørelser viste endnu større udsving afhængigt af sammenligningsperioden. Tallene blev hurtigt delt på sociale medier som dokumentation for, at russiske propagandabots var blevet sat ud af funktion.
Også Ukraines præsident Volodymyr Zelenskyj kommenterede udviklingen under Warsaw Security Forum den 12. oktober. Han fremhævede, at der efter angrebene tilsyneladende var mindre had, splittelse og færre provokationer på sociale medier.
Budskabet var vanskeligt at misforstå: Når russiske datacentre går ned, forsvinder en del af den fjendtlige aktivitet på internettet.
Hvis sammenhængen kunne dokumenteres, ville den have betydelige sikkerhedspolitiske konsekvenser. Det ville kunne forbinde fysisk russisk infrastruktur med digitale aktiviteter, der søger at påvirke den offentlige debat i andre lande.
Men her opstår en afgørende udfordring.
Tallene dokumenterer ikke det, mange tror
Cloudflares opgørelser handler om automatiserede webforespørgsler fra bestemte internetnetværk. Det omfatter blandt andet søgemaskinerobotter, som gennemgår hjemmesider for at registrere og indeksere deres indhold.
En sådan robot er ikke det samme som en falsk profil på Facebook, en automatiseret politisk konto på X eller en organiseret gruppe mennesker, der spreder propaganda.
Det understreges både af Cloudflares egen beskrivelse af dataene og af tekniske gennemgange offentliggjort efter angrebene.
Ifølge The Verge viser Cloudflares bredere opgørelser heller ikke et tilsvarende sammenbrud i den samlede automatiserede trafik fra Rusland.
Det betyder, at det markante fald i trafikken fra Yandex ikke i sig selv dokumenterer, at russiske påvirkningsoperationer er blevet stoppet.
Samtidig cirkulerer der grafer, som angiveligt viser et pludseligt fald i onlineaktiviteten omkring blandt andet det tyske parti AfD. Disse oplysninger er ikke blevet uafhængigt dokumenteret. En af de omtalte grafer indeholder endda en fremtidig dato, hvilket rejser yderligere spørgsmål om dens troværdighed.
Der findes altså endnu ikke offentlig dokumentation for, at angrebene på Yandex har medført et tilsvarende fald i statsligt styret russisk propaganda.
Men det betyder bestemt ikke, at den russiske påvirkningsvirksomhed er en myte.
Den russiske påvirkningskrig er allerede dokumenteret
I juli 2024 afslørede det amerikanske justitsministerium en russisk botoperation, der anvendte kunstig intelligens til at oprette falske profiler og sprede budskaber på sociale medier.
Amerikanske myndigheder fik adgang til oplysninger om 968 konti og beslaglagde to internetdomæner. Ifølge efterforskningen var operationen forbundet med russiske efterretningsinteresser og finansieret med støtte fra den russiske præsidentadministration.
Bare to måneder senere fulgte afsløringen af den russiske påvirkningsoperation Doppelganger. Her beslaglagde amerikanske myndigheder 32 domæner, der blev anvendt til at efterligne etablerede medier og distribuere russiske budskaber forklædt som almindelig journalistik.
Ifølge de amerikanske retsdokumenter havde operationerne blandt andet til formål at svække støtten til Ukraine og påvirke vælgere i USA og andre lande.
Der var ikke blot tale om mistænkelige opslag. Myndighederne havde kortlagt infrastruktur, domæner, organisatoriske forbindelser og finansiering.
Også EU’s udenrigstjeneste, EEAS, har offentliggjort omfattende analyser af russiske informationsoperationer. I sin fjerde rapport fra marts 2026 dokumenterer tjenesten, hvordan russiske aktører har målrettet påvirkningskampagner mod valgprocesser i blandt andet Tyskland, Polen, Rumænien, Moldova og Tjekkiet.
Rapporten beskriver et tilbagevendende mønster, hvor eksisterende politiske uenigheder forstærkes, tilliden til institutioner forsøges svækket, og mistillid til selve valgprocessen opbygges.
Med andre ord er der allerede dokumentation for organiserede russiske påvirkningsforsøg. Det er derimod langt vanskeligere at dokumentere, hvor meget de konkret ændrer vælgernes holdninger og valgresultater.
Kan angrebene blive et digitalt bevismateriale?
Det interessante ved de ukrainske angreb er derfor ikke kun, hvor mange servere der er blevet ødelagt.
Det interessante er muligheden for at undersøge, hvad der sker med identificerede påvirkningsnetværk, når en konkret del af infrastrukturen sættes ud af drift.
Normalt kan russiske påvirkningsoperationer skjule deres oprindelse gennem udenlandske servere, virtuelle private netværk, falske identiteter og underleverandører.
Hvis efterretningstjenester og uafhængige forskere derimod kan sammenholde præcise tidspunkter for driftsafbrydelser med aktiviteten fra allerede identificerede propagandakonti, vil det kunne bidrage til at afsløre tekniske afhængigheder.
Det ville kræve, at man kan dokumentere præcis, hvilke konti der holder op med at publicere, hvilke servere og forbindelser de benytter, og om aktiviteten genoptages, når infrastrukturen genetableres.
Desuden må man sammenligne med lignende konti, der ikke burde være berørt af nedbruddet. Ellers risikerer man at forveksle tilfældige udsving med en direkte årsagssammenhæng.
Et sammenfald mellem et angreb og mindre aktivitet er således et interessant spor. En dokumenteret teknisk forbindelse mellem infrastrukturen og en organiseret påvirkningsoperation ville være et langt stærkere bevis.
Og selv den forbindelse er ikke automatisk dokumentation for, at Yandex som virksomhed har ledet eller finansieret en sådan operation.
Danmark er heller ikke uden for målgruppen
Den danske dimension er særlig interessant.
Den 27. februar 2026 vurderede FE, PET og Styrelsen for Samfundssikkerhed, at Danmark med meget stor sandsynlighed var et selvstændigt, prioriteret mål for russiske påvirkningsaktiviteter.
Myndighederne fremhævede blandt andet risikoen for desinformation, forsøg på at skabe splid og aktiviteter rettet mod politiske dagsordener og konkrete kandidater.
Efter folketingsvalget den 24. marts meddelte myndighederne imidlertid, at de ikke havde afdækket påvirkningsaktiviteter fra fremmede efterretningstjenester i forbindelse med valget.
De havde dog observeret profiler med forbindelser til russiske onlinemiljøer, som spredte fordrejede udsagn om danske politikere. Spredningen blev vurderet som begrænset.
Det er en væsentlig sondring. Der kan være russiskorienterede informationsaktiviteter i Danmark, uden at man dermed kan dokumentere, at en russisk efterretningstjeneste står bag en konkret valgoperation.
I sin seneste trusselsvurdering fra september 2026 forventer FE samtidig, at Rusland vil eskalere sin hybridkrig mod NATO og Vesten.
Derfor er arbejdet med at dokumentere de digitale forbindelser ikke alene et spørgsmål om at afsløre falske profiler. Det handler også om at forstå, hvordan informationspåvirkning kan indgå i en bredere strategi sammen med cyberangreb, sabotage og politisk pres.
Perspektiv: Hybridkrigen skal kunne dokumenteres – ikke blot mistænkes
De ukrainske angreb på Yandex viser, hvor sårbar en moderne digital økonomi kan være, når centrale datacentre bliver sat ud af funktion.
De viser også, hvor hurtigt tekniske observationer kan blive omsat til politiske konklusioner.
Men den egentlige lære er måske, at vi bør stille langt mere præcise krav til dokumentationen for hybridkrig.
Hvis Europa ønsker at påvise forbindelserne mellem russiske statslige aktører, digitale påvirkningsnetværk og forsøg på at påvirke demokratiske processer, kræver det systematisk kortlægning af hele kæden: fra finansiering og teknisk infrastruktur til konti, indhold, spredning og målgrupper.
Netop denne tilgang er allerede en central del af EU’s arbejde mod udenlandsk informationsmanipulation.
Angrebene på Yandex kan blive et interessant bidrag til det arbejde, hvis der senere fremkommer data, som forbinder driftsforstyrrelserne med konkrete påvirkningsnetværk.
Men foreløbig er der ikke belæg for at erklære Ruslands digitale troldehær nedkæmpet.
Det interessante er derfor ikke, om en graf viser, at 94 procent af nogle bots forsvandt. Det interessante er, om vi for første gang kan følge en dokumenterbar forbindelse fra en russisk server til en organiseret operation, der forsøger at påvirke den demokratiske debat i Europa.
Og hvis den forbindelse kan dokumenteres, er det ikke længere blot en mistanke om hybridkrig. Så har vi et konkret bevis for en del af dens infrastruktur.