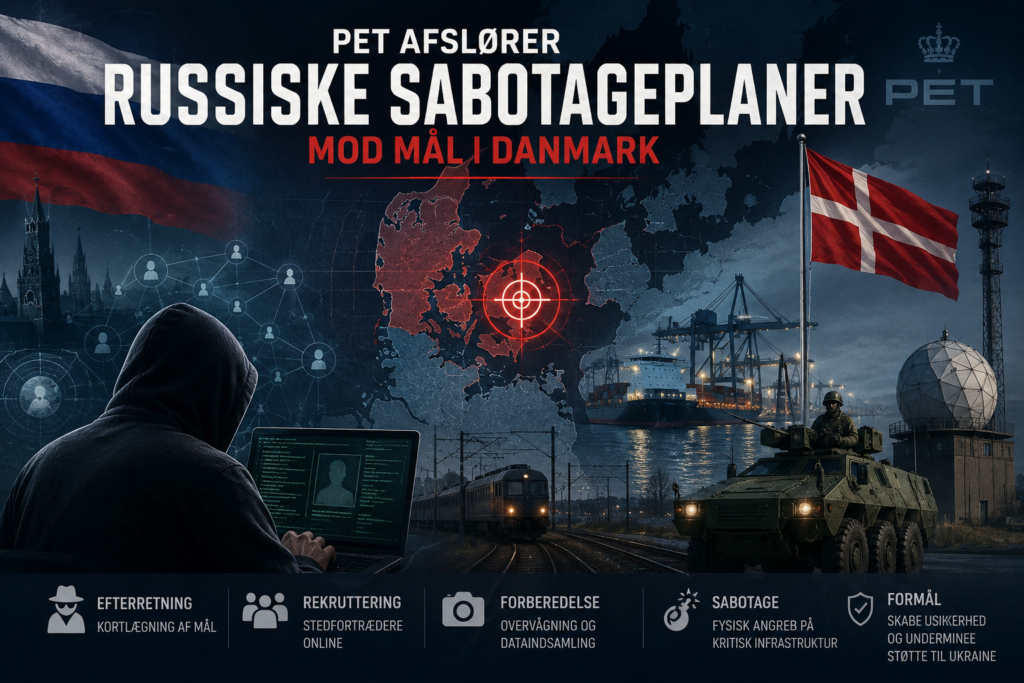
Russiske efterretningstjenester har ifølge PET været i gang med konkret planlægning og forberedelse af operationer mod mål i Danmark. Det markerer et alvorligt skifte i den hybride trussel: Sabotage er ikke længere alene et scenarie i danske trusselsvurderinger – danske myndigheder har nu afdækket konkret russisk aktivitet.
Der har gennem flere år været advaret mod russisk sabotage i Danmark.
Nu er situationen rykket et skridt videre.
Politiets Efterretningstjeneste har ifølge oplysninger omtalt af danske medier afdækket, at russiske sikkerheds- og efterretningstjenester konkret har været involveret i planlægning og forberedelse af operationer mod mål i Danmark.
Det betyder ikke, at Rusland har gennemført de pågældende sabotageaktioner. Men det betyder, at truslen ikke længere alene kan beskrives som teoretisk.
Det er en væsentlig forskel.
Rusland søger stedfortrædere
Et centralt element i den russiske fremgangsmåde er brugen af såkaldte stedfortrædere.
I stedet for nødvendigvis at sende professionelle russiske efterretningsofficerer ind i Danmark kan russiske tjenester forsøge at rekruttere personer lokalt – blandt andet via internettet og sociale medier.
Personerne behøver ikke nødvendigvis at vide, hvem den egentlige opdragsgiver er.
Metoden har tidligere været beskrevet af Forsvarets Efterretningstjeneste. Efter udvisningen af russiske efterretningsofficerer fra europæiske lande er det blevet vanskeligere for Rusland at operere gennem traditionelle efterretningsnetværk.
Derfor anvendes i stigende grad personer, som kan rekrutteres online til konkrete opgaver.
Det kan begynde med noget tilsyneladende banalt: fotografering af en bygning, overvågning af aktiviteter, registrering af transporter eller andre simple opgaver.
Men næste skridt kan være langt mere alvorligt.
Fra efterretning til sabotage
Det interessante er derfor ikke alene den enkelte sabotageplan.
Det er selve metoden.
Rusland kan opbygge en kæde, hvor forskellige personer udfører små dele af en operation uden nødvendigvis at kende det samlede formål.
Dermed bliver grænsen mellem klassisk spionage, kriminalitet og statslig hybridkrig vanskeligere at identificere.
FE har tidligere vurderet, at russisk spionage mod civil og militær kritisk infrastruktur blandt andet gennemføres som forberedelse til fysisk sabotage eller destruktive cyberangreb.
PET vurderer samtidig, at Rusland har fået en højere risikovillighed i anvendelsen af hybride virkemidler i Europa.
Formålet kan være militært.
Men det kan også være politisk og psykologisk.
Sabotage kan skabe usikkerhed i befolkningen, presse myndighederne, påvirke den politiske debat og øge omkostningerne ved europæisk støtte til Ukraine.
Forsvaret er et oplagt mål
Det danske trusselsbillede har allerede bevæget sig markant.
FE har tidligere vurderet truslen fra sabotage mod Forsvaret som HØJ.
Det skal ses i sammenhæng med Danmarks rolle som et af de europæiske lande, der yder betydelig militær støtte til Ukraine.
Det gør ikke alene Forsvarets egne installationer interessante.
Også den omkringliggende forsvarsindustri og logistiske infrastruktur kan være relevant.
Virksomheder producerer, reparerer og transporterer materiel. Havne håndterer militære transporter. Jernbaner og veje anvendes til militær mobilitet. Energi- og teleinfrastruktur understøtter både det civile samfund og Forsvarets operationer.
I moderne hybridkrig er skellet mellem civile og militære mål derfor langt mindre tydeligt.
Danmark er ikke alene
Udviklingen skal samtidig ses i en bredere europæisk sammenhæng.
Flere europæiske lande har gennem de senere år efterforsket sabotage og sabotageplaner med mistanke om russisk involvering.
Polen har eksempelvis tidligere anklaget russiske efterretningstjenester for at stå bag sabotage mod jernbaneinfrastruktur ved hjælp af lokalt rekrutterede stedfortrædere.
Og netop i disse dage undersøger tyske myndigheder nye sabotagehændelser mod energiinfrastruktur, samtidig med at Tyskland har beskyldt Rusland for at stå bag et forsøg på droneangreb mod Leipzig/Halle-lufthavnen.
Mønstret er interessant.
Det handler ikke nødvendigvis om spektakulære militære operationer.
Det handler om relativt små operationer, som kan være billige at gennemføre, vanskelige at attribuere og samtidig skabe betydelig politisk, økonomisk eller samfundsmæssig effekt.
Den grå zone er blevet mørkere
Det er måske den vigtigste lære af PET’s nye oplysninger.
Danmark befinder sig ikke i krig med Rusland i traditionel forstand.
Men Danmark befinder sig heller ikke længere i den klassiske fredstilstand, som prægede årtierne efter Den Kolde Krig.
FE har tidligere formuleret det ganske klart: Rusland fører en hybrid krig mod NATO og Vesten.
Det betyder, at Danmark skal kunne håndtere operationer, som bevidst placeres under tærsklen for et traditionelt militært angreb.
- Cyberangreb.
- Påvirkningsoperationer.
- Spionage.
- GPS-forstyrrelser.
- Kortlægning af kritisk infrastruktur.
Og sabotage.
Virksomheder bliver en del af Danmarks forsvar
PET’s oplysninger bør derfor også være et wakeupcall til dansk erhvervsliv.
Særligt virksomheder inden for forsvar, energi, transport, telekommunikation, havne, logistik og anden kritisk infrastruktur kan ikke længere betragte sikkerhed som et spørgsmål alene for myndighederne.
Fysisk adgangskontrol, medarbejdersikkerhed, cyberbeskyttelse og overvågning af mistænkelig aktivitet bliver i stigende grad dele af Danmarks samlede modstandsdygtighed.
Det samme gælder underleverandører.
En modstander behøver ikke nødvendigvis angribe den bedst beskyttede militære installation, hvis samme effekt kan opnås gennem en mindre virksomhed længere nede i forsyningskæden.
Det gør sikkerhed i hele økosystemet omkring Forsvaret vigtigere.
Et spørgsmål om totalberedskab
Sagen rammer samtidig direkte ind i den danske diskussion om totalberedskab.
For hvad betyder totalberedskab, hvis truslen ikke kommer i form af kampvogne over grænsen, men som en anonym besked til en person på sociale medier?
- Hvem opdager det?
- Hvem reagerer?
- Ved virksomhederne, hvad de skal holde øje med?
- Ved kommunerne, havnene, forsyningsselskaberne og underleverandørerne, hvordan de skal reagere?
Og er informationsdelingen mellem myndigheder og private virksomheder tilstrækkelig?
Det er spørgsmål, som bliver stadig mere centrale.
ANALYSE: Danmark skal vænne sig til en ny normal
Den største fejl vil være enten at overdramatisere eller undervurdere PET’s oplysninger.
Der er ikke tale om dokumentation for, at Rusland står umiddelbart foran en omfattende sabotagekampagne i Danmark.
Men der er heller ikke længere kun tale om hypotetiske scenarier.
Når danske myndigheder afdækker konkret russisk planlægning og forberedelse mod mål i Danmark, er der passeret endnu en grænse.
Danmark står dermed med en sikkerhedsudfordring, som ikke alene kan løses med flere kampfly, missiler eller soldater.
Den kræver efterretninger, politi, cybersikkerhed, beskyttelse af kritisk infrastruktur, robuste virksomheder og et civilsamfund, der forstår, hvordan moderne hybridkrig ser ud.
For den næste konflikt begynder måske ikke med et missil.
Den kan begynde med en besked på nettet og et tilbud om nogle få tusinde kroner for at løse en tilsyneladende simpel opgave.
Og det er netop dét, der gør den hybride trussel så vanskelig at forsvare sig imod.