Falske varsler i Ukraine og Rusland viser en sårbarhed med direkte betydning for Danmarks beredskab. Hændelser fra det seneste år understreger, at vi skal kunne håndtere både manipulation, nedbrud og tekniske fejl.
Telefonen lyser. Alarmen lyder. Beskeden advarer om strålingsfare. Normalt skal modtageren reagere hurtigt, måske søge beskyttelse, måske holde sig indendørs. Men hvad sker der, når den kanal, der skal beskytte befolkningen, bliver brugt til at vildlede den?
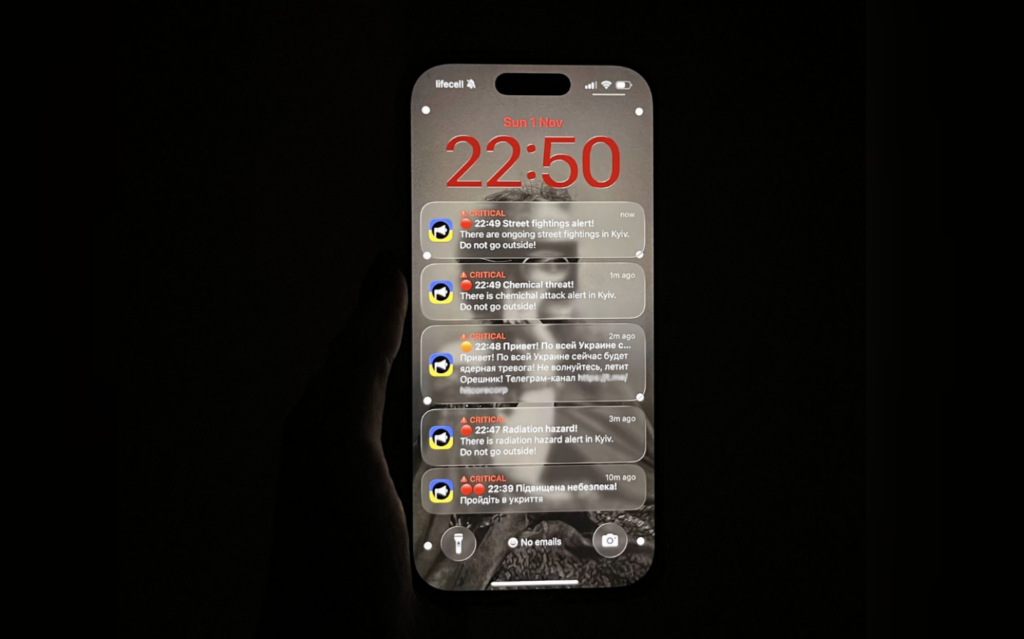
Det spørgsmål blev konkret søndag den 1. november 2026. Ukrainere modtog falske advarsler om blandt andet strålingsfare, kemiske angreb og gadekampe gennem landets varslingsapp. Journalister modtog selv beskederne. Appens udviklere bekræftede uvedkommendes indgreb, standsede tjenesten og begyndte senere at genetablere den.
Ruslands beredskabsministerium meldte efterfølgende om et angreb på sin egen app. Ukraine beskylder Rusland for den ukrainske hændelse. En sammenhæng mellem angrebene og det præcise ansvar er ikke uafhængigt fastslået. Det ændrer ikke ved, at falske varsler nåede ukrainske borgere gennem en kanal, de havde grund til at stole på.
For mig er det mest bekymrende, at et system kan se ud til at fungere, selv om indholdet er manipuleret. Ved et nedbrud opdager vi måske, at forbindelsen er væk. Ved falsk varsling kan modtageren handle på oplysningerne, før manipulationen bliver opdaget.
Den mulige militære virkning er betydelig. Falske evakueringsordrer kan sende civile ud på veje, som beredskabet eller militære transporter skal bruge. Falske meldinger om kemiske angreb kan binde redningsressourcer. Gentagne falske alarmer kan få mennesker til at tøve, når næste varsel er ægte.
Det er mulige konsekvenser, ikke dokumenterede virkninger af søndagens hændelse. Men de viser, hvorfor befolkningsvarsling også er en del af forsvarsplanlægningen. En modstander kan forsøge at påvirke både befolkningens bevægelser og myndighedernes prioriteringer uden først at ødelægge den fysiske infrastruktur.
Brasilien giver et andet eksempel. Den 20. juni 2026 modtog mobilbrugere i flere regioner en uautoriseret meddelelse på højeste alarmniveau gennem Defesa Civil Alerta. Beskeden indeholdt ordet “misantropi4”. Myndighederne oplyste, at udsendelsesplatformen var blevet kompromitteret og taget ud af drift.
Telemyndigheden Anatel understregede, at beskeden ikke kom fra de kompetente myndigheder. Den forklarede samtidig, at teleselskaberne videresendte varsler gennem cell broadcast fra civilbeskyttelsens egen platform. Dermed peger hændelsen på en central sondring: En distributionskanal kan levere præcis den besked, den får, selv om afsendersystemet er kompromitteret.
I USA ramte et cyberangreb i november 2025 den kommercielle varslingsplatform CodeRED. Flere lokale myndigheder mistede muligheden for at udsende beskeder gennem tjenesten. South Carolinas beredskabsmyndighed meddelte den 24. november, at den heller ikke kunne tilgå det føderale varslingssystem IPAWS gennem CodeRED.
Det føderale system var imidlertid ikke dermed sat ud af kraft. Myndigheden kunne fortsat udsende varsler gennem alternative løsninger, og vejrtjenestens varsling fungerede. Erfaringen er væsentlig: En leverandør kan blive et fælles svigtpunkt for mange myndigheder, mens uafhængige reserveveje kan bevare evnen til at advare.
Andre problemer skyldes teknik frem for angreb. I et britisk parlamentsvar den 8. september 2026 erkendte regeringen problemer med gentagne identiske nødvarsler. Spørgsmålet vedrørte varsling under sommerens naturbrande. Gentagelser kunne blandt andet opstå, når telefoner skiftede mellem mobilmaster eller havde flere aktive SIM-kort.
Den britiske regering kunne ikke opgøre, hvor mange telefoner der havde modtaget flere varsler. Systemet indsamler ikke oplysninger om den enkelte telefons modtagelse. Det illustrerer forskellen mellem at have udsendt en advarsel og at vide, hvordan den faktisk blev modtaget.
Australiens landsdækkende test af AusAlert den 27. juli 2026 viste en anden begrænsning. Ifølge myndighedernes foreløbige opgørelse udsendte 94 procent af mobilcellerne testvarslet korrekt. Myndighederne vurderede testen som vellykket. Tallet betyder hverken, at 94 procent af borgerne blev nået, eller at resten var uden varsling.
Testen var ikke et cyberangreb. Den minder os om, at dækning, telefonernes kompatibilitet og teknisk drift også skal indgå i vurderingen. Et system skal testes helt frem til borgerens mulighed for at forstå beskeden og handle på den.
Disse hændelser ligger alle inden for det seneste år. De dokumenterer forskellige problemer, som kræver forskellige løsninger. Bedre adgangskontrol kan begrænse uvedkommendes adgang. Den løser ikke nødvendigvis manglende mobildækning, gentagne varsler eller afhængighed af en enkelt leverandør.
Danmark har allerede flere varslingskanaler. S!RENEN bruger cell broadcast og kræver hverken en app eller internetforbindelse på telefonen. Systemet supplerer fysiske sirener og beredskabsmeddelelser. Derfor kan sårbarheder i en ukrainsk app ikke uden videre overføres til den danske løsning.
Alligevel bør erfaringerne føre til en konkret afprøvning af vores samlede beredskab. Kan myndighederne hurtigt standse en kompromitteret udsendelseskanal? Kan de korrigere en falsk besked gennem andre kanaler? Og kan de gøre det, mens telefonlinjerne belastes af borgere, der søger en forklaring?
For Forsvaret er spørgsmålet også, hvordan civil varsling påvirker mobilisering, transporter og beskyttelsen af militære installationer. Øvelser bør omfatte falske meldinger om farlige stoffer, modstridende evakueringsbeskeder og bortfald af centrale leverandørtjenester. Den operative ledelse skal kunne fortsætte med et usikkert informationsbillede.
Flere kanaler giver kun tilstrækkelig sikkerhed, hvis deres afhængigheder er undersøgt. To tjenester kan dele strømforsyning, netværk eller administratoradgang. Beredskabet bør derfor afprøve reservevejene under realistiske forhold og måle, hvor hurtigt en korrekt besked kan nå frem efter et svigt.
Det bør også være klart, hvem der kan beslutte, at en kanal skal lukkes, og hvem der har ansvaret for genåbningen. Under en krise må denne kompetence ikke først skulle afklares mellem myndigheder og private leverandører.
Borgerne skal samtidig have en enkel og indøvet forståelse af, hvor de finder myndighedernes opfølgning. Ansvaret kan ikke skubbes over på den enkelte, som under tidspres skal gennemskue en professionelt udformet falsk advarsel. Tillid skal understøttes af fungerende procedurer.
Vi skal fortsat bruge digitale varsler og reagere på myndighedernes anvisninger. Men vores sikkerhed kræver, at vi også kan håndtere den dag, hvor en troværdig kanal bliver misbrugt. Når advarslen bliver et våben, skal beredskabet kunne beskytte både mennesker og tilliden til næste alarm.